
Wat houdt Zero Trust IT-beveiliging precies in, en welke eerste stappen kun je als organisatie zetten om het haalbaar te implementeren?
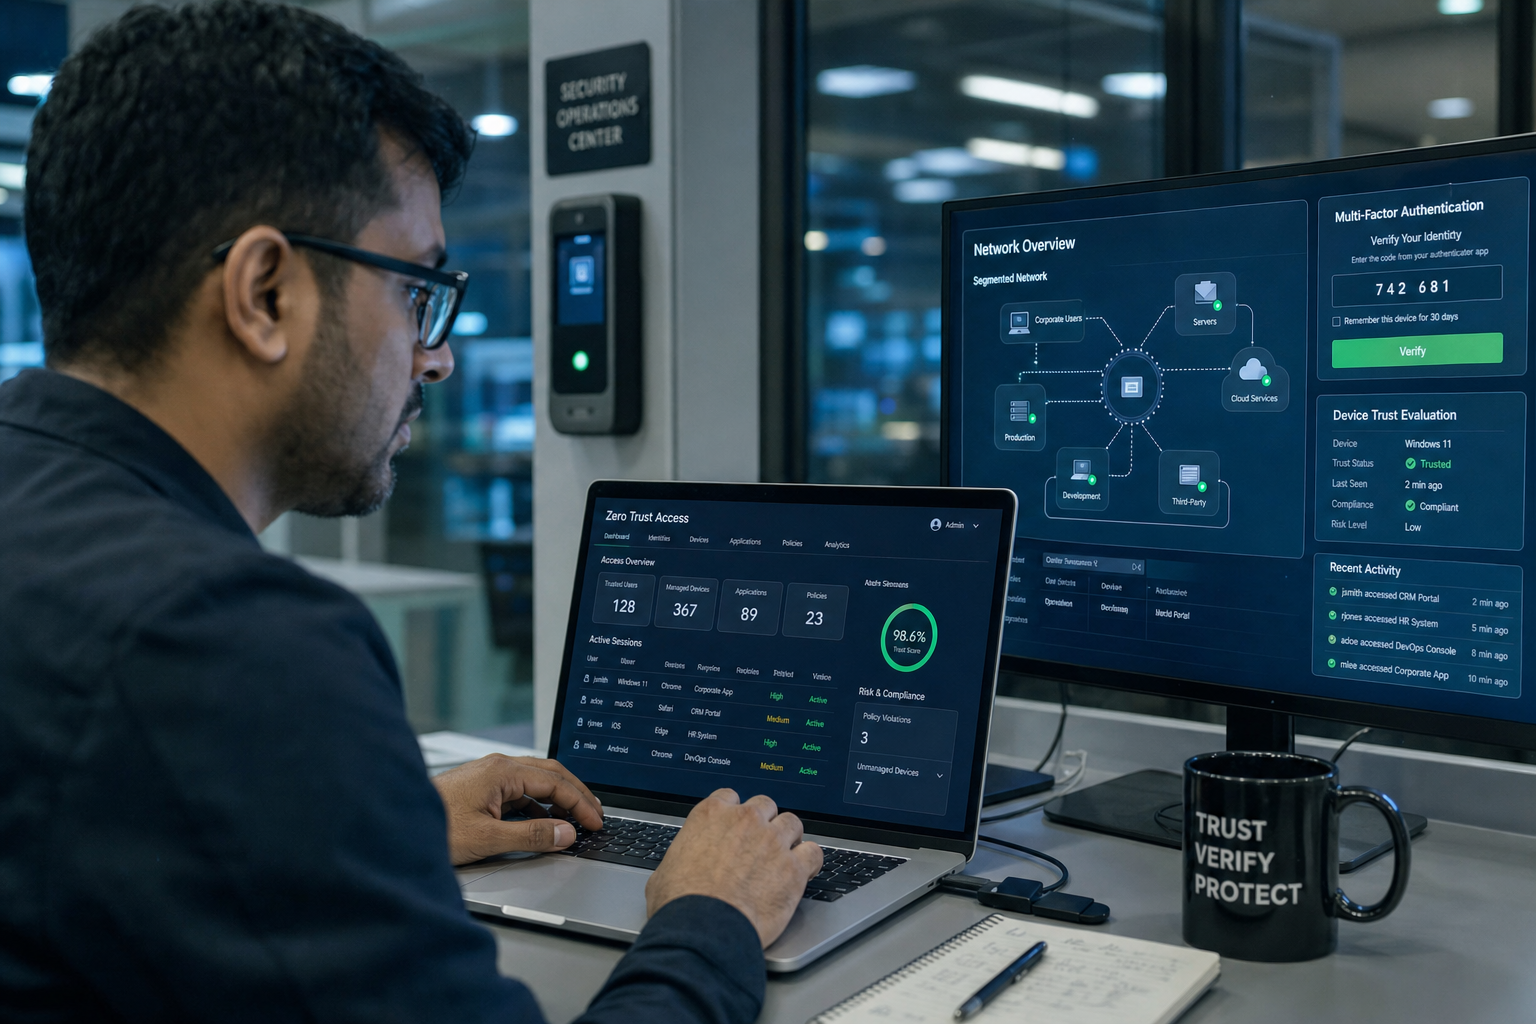
Zero Trust is een fundamenteel ander beveiligingsmodel dan de traditionele aanpak. In plaats van te vertrouwen op perimeterbeveiliging, gaat Zero Trust uit van "nooit vertrouwen, altijd verifiëren." Dit artikel legt uit wat Zero Trust IT-Beveiliging inhoudt en hoe je de eerste stappen naar implementatie zet.
Wat zijn de kernprincipes van Zero Trust en waarom is het belangrijk?
De kernprincipes van Zero Trust draaien om één fundamenteel uitgangspunt: vertrouw niets en niemand automatisch. Dit betekent dat elke gebruiker en elk apparaat voortdurend wordt geverifieerd, ongeacht of ze zich binnen of buiten het bedrijfsnetwerk bevinden. Daarnaast hanteert Zero Trust het principe van minimale toegangsrechten – medewerkers krijgen uitsluitend toegang tot de systemen en data die ze daadwerkelijk nodig hebben voor hun werk. Deze aanpak is cruciaal geworden omdat traditionele perimeterbeveiliging niet meer volstaat tegen moderne bedreigingen zoals ransomware-aanvallen en insider threats, die steeds geavanceerder worden.
Welke praktische eerste stappen kan jouw organisatie vandaag zetten?
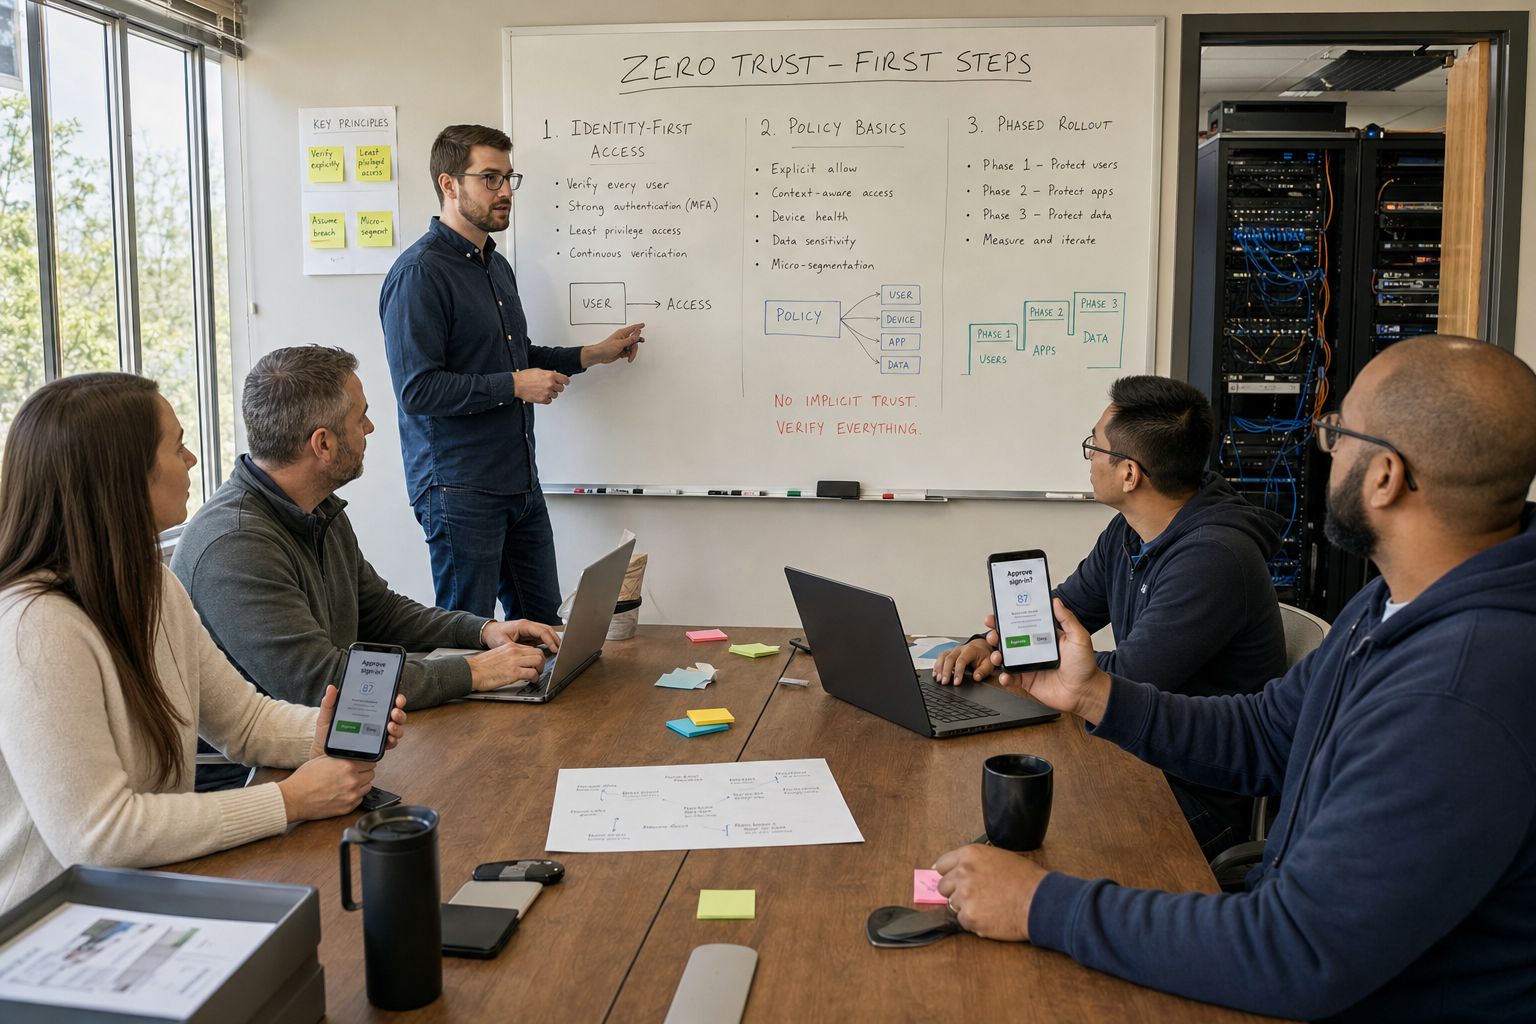
De implementatie van Zero Trust hoeft niet overweldigend te zijn als je met praktische eerste stappen begint. Start met een grondige inventarisatie van alle gebruikers, apparaten en toegangspunten binnen je huidige netwerk — je kunt immers niet beschermen wat je niet kent. Vervolgens is het invoeren van multi-factor authenticatie (MFA) een relatief eenvoudige maar zeer effectieve maatregel die direct je beveiligingsniveau verhoogt. Combineer dit met sterk identiteitsbeheer zodat je precies weet wie toegang heeft tot welke systemen. Een slimme aanpak is om te beginnen met een pilot binnen één afdeling, zodat je leert van de ervaringen voordat je organisatiebreed uitrolt.


Plaats een reactie